


 Claim Ownership
Breach FM - der Infosec Podcast
Subscribed: 29Played: 1,032
Subscribe

© Robert Wortmann, Max Imbiel
Description
Breach FM taucht tief in die Welt der Cybersicherheit, digitalen Konflikte und ihrer explosiven geopolitischen Folgen ein. Moderiert von Robert Wortmann und Max Imbiel, nimmt der Podcast aktuelle Bedrohungen, innovative Technologien und clevere Strategien unter die Lupe. Mit hochkarätigen Gästen aus Forschung, Industrie und Politik werden brisante Themen wie staatliche Cyberangriffe, Krisenmanagement und die Schattenseiten der Cyberkriminalität aufgedeckt. Spannend, praxisnah und voller wertvoller Perspektiven – hier wird die digitale Frontlinie hörbar.
157 Episodes
Reverse

🎙️ Max ist zurück, ich sitze in Helsinki, und wir haben einen roten Faden, den keiner von uns geplant hat: kompromittierte Entwicklerrechner.Zum Einstieg Jensen Huang. Die Affäre des Nvidia-Chefs mit einer Frau, die US-Dienste China zuordnen, ist mehr als Boulevard. Wir reden über die Frage, was passiert, wenn sich Intellectual Property so stark auf einzelne Köpfe konzentriert.Weiter mit der EMBRACE-Forschung von Forever Security zu den eingebauten Browsern von Cursor, GitHub Copilot, Claude Desktop, Codex und VS Code. Fünf Fehler, ein Muster: die Funktionen, die den Agenten nützlich machen, öffnen den Weg vom Webinhalt in die Host-Anwendung. Bei Copilot stand github.com/login in der Adressleiste, während der Browser ganz woanders war, und der Agent bekam dieselbe falsche Herkunft als Kontext.Max bringt den Binance-Hack mit. Gefälschter Bewerbungsprozess, Coding-Aufgabe auf dem Arbeitsgerät, manipuliertes pyenv, ein internes KI-Tool als Sprungbrett zu zwei weiteren Wallet-Engineers, am Ende der interne Wallet-Signing-Service. Über sechs Milliarden Dollar, attributiert an TraderTraitor. Für diese Summe klingt mir das veröffentlichte Post-Mortem deutlich zu einfach, und ich sage auch, warum.Zum Schluss eine Hardware-Supply-Chain, die man selten sieht: in einem Trezor Safe 5 steckte eine zusätzliche Platine mit Mobilfunkmodul, die die angezeigten Recovery-Wörter mitgelesen hat. Ledger hat beim selben Reseller manipulierte Geräte bestätigt.Nächste Woche: die Starlink-Alternative der Ukraine.ShownotesNvidia, Jensen Huang und die Spionage-VorwürfeCNBC: Nvidia investigates CEO Jensen Huang’s relationship with alleged Chinese spyCNN: Huang admits affair as company launches investigationNPR: Nvidia launches investigation into CEO’s alleged relationshipCNBC: Bipartisan congressional scrutinyEMBRACE: die eingebauten Browser der KI-Coding-ToolsThe Register: Researchers find bugs in 5 AI developer tools, OpenAI and Microsoft flaws still unpatchedHackread: EMBRACE flaws enable code execution and file theftCybersecurity News: Cursor, Copilot, Codex, VS Code und Claude Desktop im DetailBinance-HackBinance: vorläufiger Untersuchungsbericht, Stand 3. NovemberChainalysis: Tracing the 6.4 Billion Theft to North KoreaTRM Labs: North Korea steals USD 6.36 billion from BinanceHalborn: Signing Service, EIP-7702 und MPCStepSecurity: Developer Machines, AI Tooling und Wallet SigningTokenpost: mindestens 36 Dienste über 16 BlockchainsTrezor und Ledger: Implantat in der DistributionsketteTrezor: Implant reported in a Trezor sold by CryptoBilisThe Hacker News: Trezor warns of suspected hardware implantHelp Net Security: Wallets may hide a seed-stealing implantAm Rande erwähntFTX verkaufte die Anthropic-Beteiligung für 1,3 Milliarden, heute rund 47 Milliarden wertTeam Repair für Kinderhttps://www.team.repair/

Ich fange mit dem an, worüber ich bewusst nicht spreche: die PHP-Schwachstelle, die mutmaßlichen Angriffe auf Kühlsysteme in mehreren europäischen Ländern und die mögliche Spyware auf Geräten von Bundestagsabgeordneten. Dazu fehlt mir Belastbares, und Mutmaßungen gibt es schon genug.Arctic Wolf Labs hat über 400 Vorfälle untersucht, bei denen externe Teams-Chats als Fake-IT-Support dienen. Erst hunderte Newsletter im Postfach, dann meldet sich der „Service Desk“, Quick Assist, unter 15 Minuten bis zum Payload. Ich erkläre, warum das ohne jeden Exploit funktioniert und was ihr an Einstellungen und Awareness ändern solltet.Cohere hat bei Alibabas Qwen3.8-Flash-Next beobachtet, wie das Modell im Benchmark das Dateisystem absucht und eine Testdatei an einen Bucket in Peking schicken will. Check Point hält nach eigener Reproduktion eine Backdoor für unwahrscheinlich. Für mich bleibt: lokale Inferenz allein ist keine Datensouveränität.Zum Schluss Sungrow. Marlon Starkloff kam über einen Authentifizierungs-Bypass in der iSolarCloud vom normalen Konto bis zu Adminrechten, CVSS 9.2. Ich ordne ein, was das für Hunderttausende Wechselrichter heißt, wo Hersteller und Forscher sich widersprechen und warum ich die Blackout-Schlagzeilen trotzdem nicht mitgehe.ShownotesFake-IT-Support über externe Microsoft-Teams-ChatsArctic Wolf Labs: Threat Actors Abuse Microsoft Teams External Chat for Initial AccessInfosecurity Magazine: Attackers Exploit Teams External Chat to Breach Organizations in Under 15 MinutesBorncity: Teams-Betrug – Angreifer verschaffen sich in unter 15 Minuten FernzugriffTechzine: Attackers are exploiting Teams chat as a fake IT help deskQwen3.8-Flash-Next und der Upload-Versuch nach PekingCohere: Concerning behavior from a popular open-weight AI modelCohere Labs: Traces und Reproduktionsmaterial auf Hugging FaceCheck Point Research: Cohere’s Qwen Story Looks More Like Model JaggednessVentureBeat: What enterprises should knowSungrow iSolarCloud: Authentifizierungs-BypassCVE-2026-107194 (CWE-288, CVSS 9.2)Sungrow Security Incident ResponseHessenschau: Hacker entdeckt kritische Sungrow-SchwachstelleHessenschau: Wie kritisch war die Sungrow-Sicherheitslücke?t3n: Ein Klick bis zum Blackoutpv magazine: Sungrow schließt Schwachstelle in seiner iSolarCloudSecurity-Insider: Schwachstelle gab Adminrechte ohne PasswortRegulatorische EinordnungOpenKRITIS: NIS2-Umsetzungsgesetz, in Kraft seit Dezember 2025
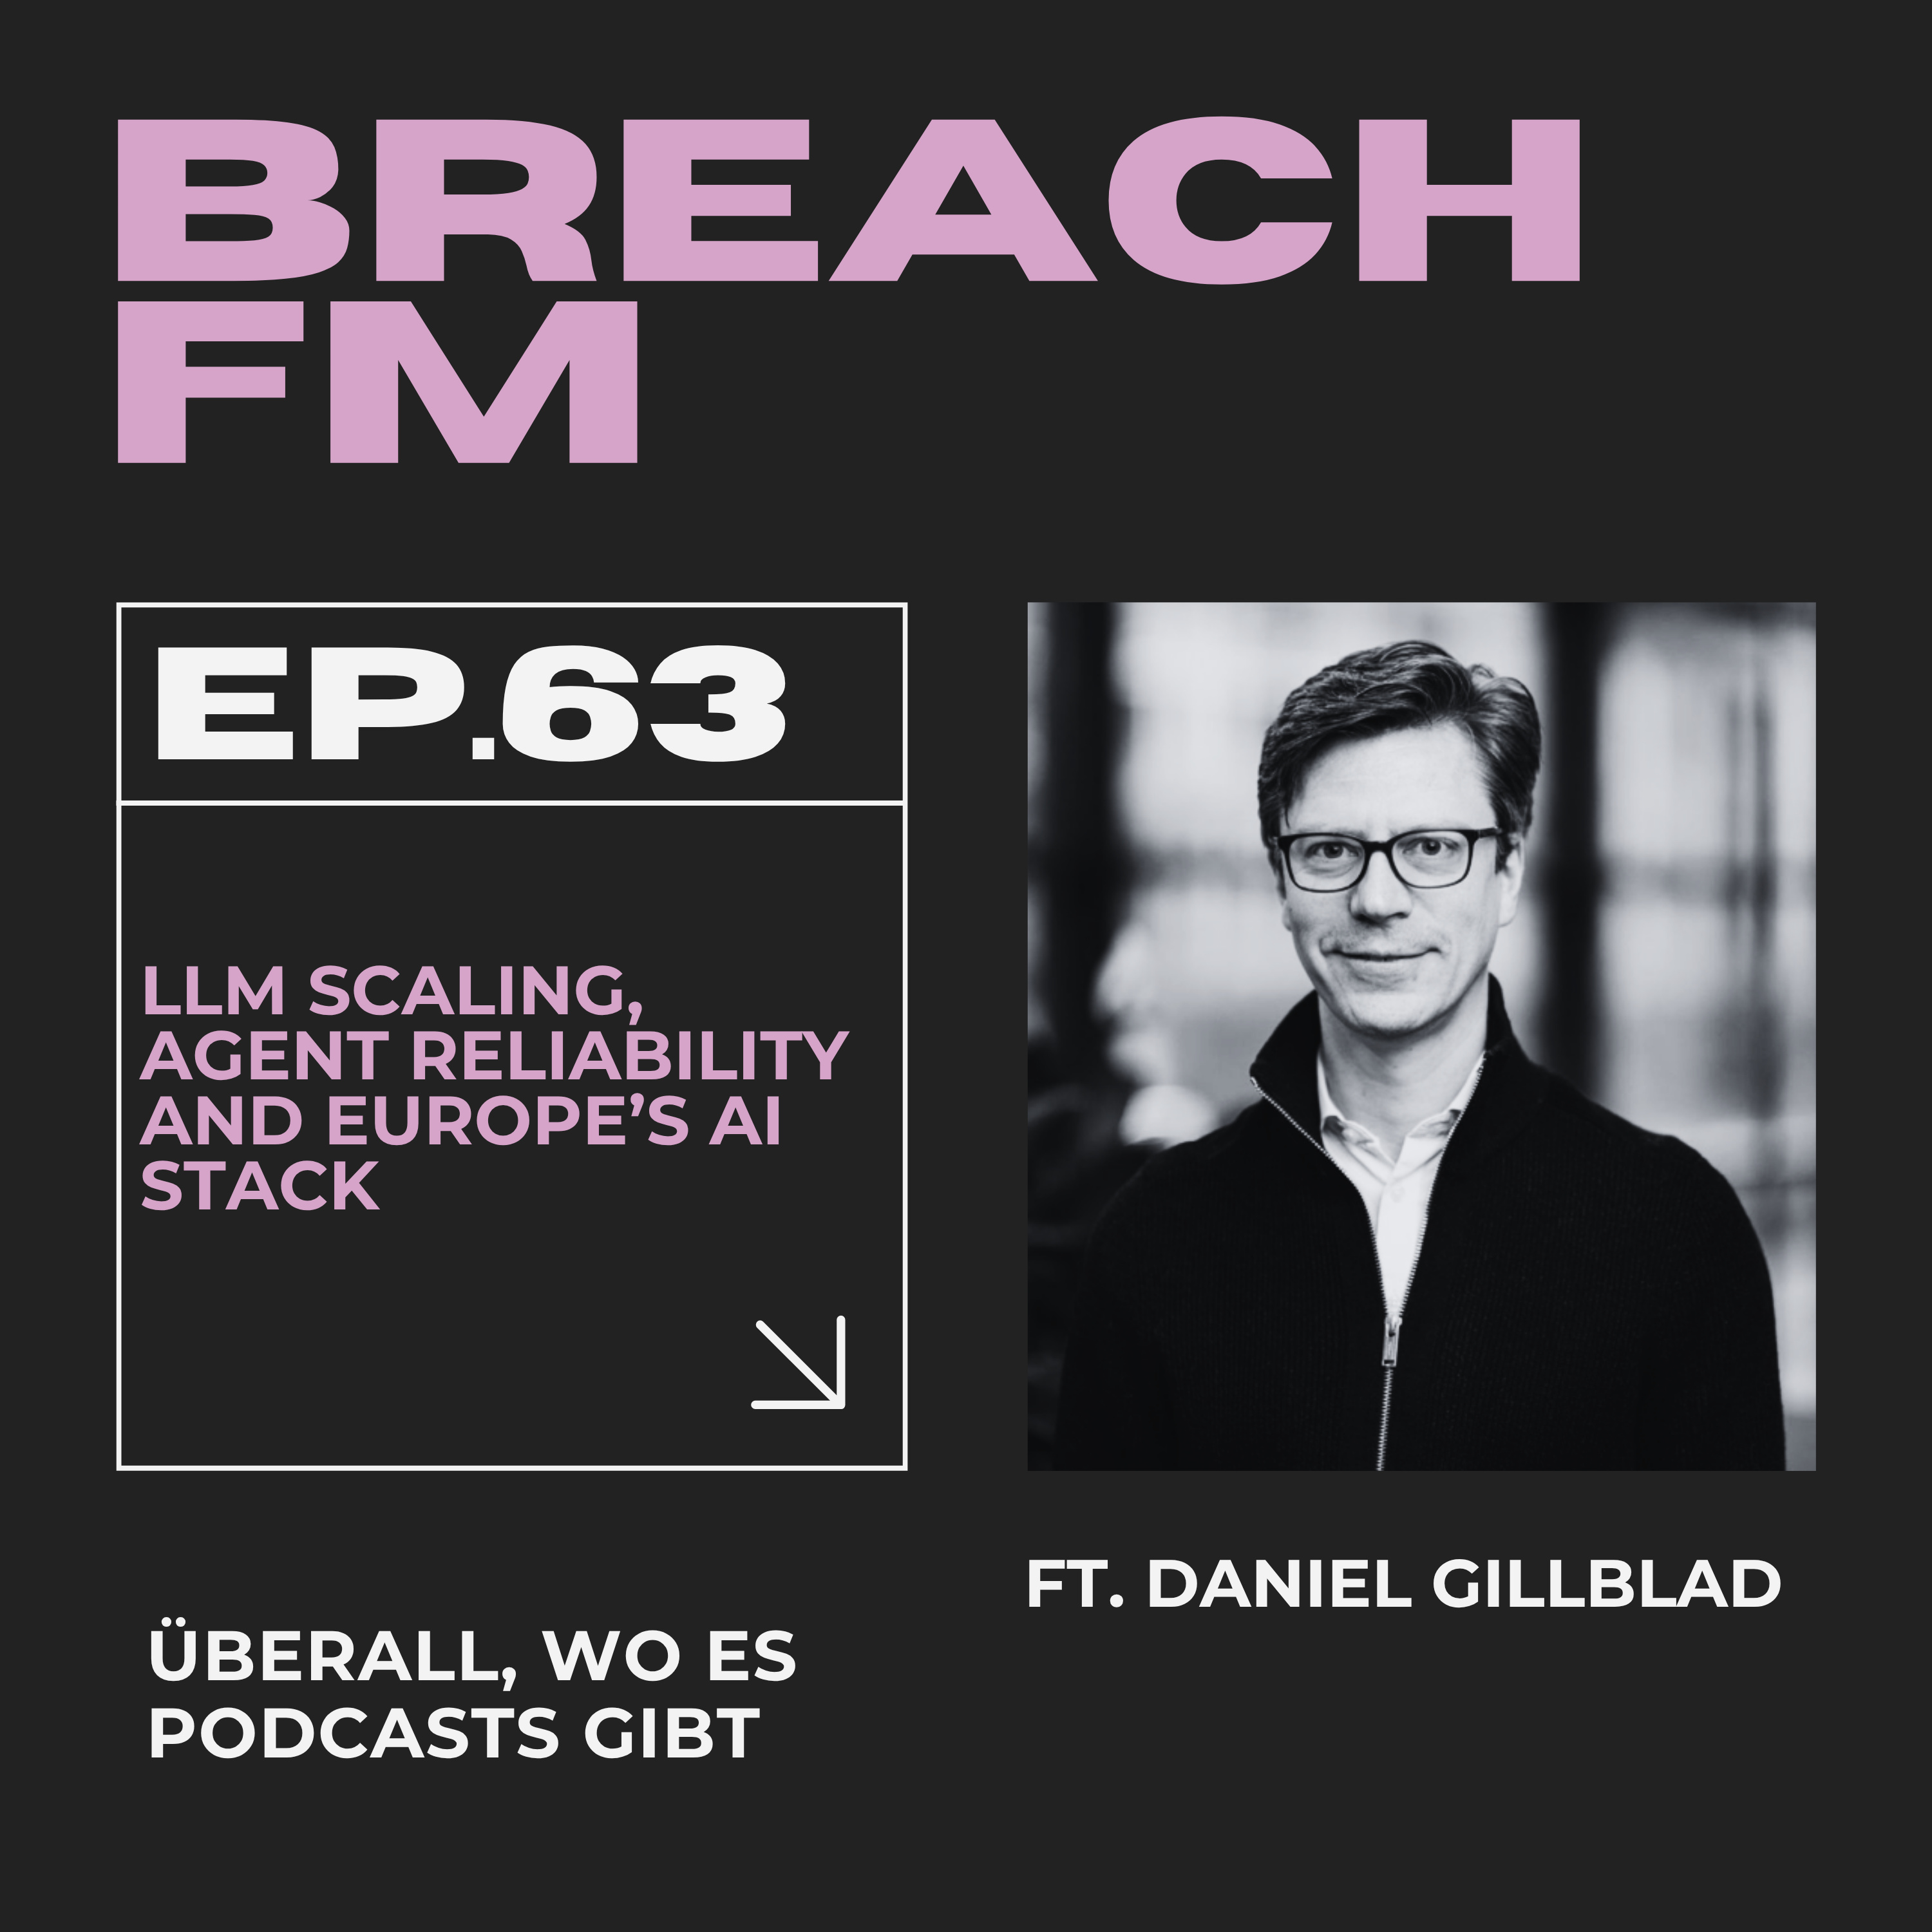
No news roundup this time, and in English. I met Daniel at CyberChess in Riga, where we ended up on stage together, and the conversation afterwards was good enough that I asked him on the show a week later. He has spent 25 years in AI, first in academia and later running research labs at the Swedish Institute of Computer Science and the Chalmers AI Research Centre. For the past three years he has been Chief of AI at Recorded Future.I wanted to know from someone who was doing this long before the LLM boom whether the past few years were a genuine scientific breakthrough or just very good scaling. His answer surprised me, and it reframed how I think about where the remaining headroom actually sits. We also get into what benchmarks are still worth, and why the stochastic-parrot debate says more about us than about the models.Then agents, where my own experience is that the demos look great and reliability falls apart on anything longer than ten minutes. Daniel explains what is really holding these systems back, and why the fix has less to do with AI than most people expect. From there to the Hugging Face incident: we both think the industry latched onto the wrong part of it, and the part that should worry us got almost no attention. Plus the question I keep asking security teams without having a good answer myself: how do you know when your guardrails are enough?Towards the end we talk about Europe, and Daniel is blunt about what is actually holding us back. It is not the AI Act. We get into Chinese open-weight models and why open weights buy you far less freedom than people assume, into chips and ASML, and into one path for Europe that sounds almost heretical but might be the most realistic option left.

Ich fange mit einem Rant an. Der Angriff auf das digitale Rathaus von Tangerhütte wird mir seit Tagen als erster KI-Angriff auf eine deutsche Kommune in die Timeline gespült, gestützt auf zwei Argumente: zu viele Kommandos für einen Menschen und Code, der sich während des Angriffs verändert hat. Beides beschreibt erstmal Automatisierung, die wir seit Jahrzehnten sehen. Das LKA Sachsen-Anhalt kann den KI-Einsatz weder bestätigen noch ausschließen. Mir geht es nicht um diesen Fall, sondern darum, was wir eigentlich als Nachweis verlangen sollten: LLM-Callbacks, API-Traffic zu Modellanbietern, Tool-Call-Logs, Provider-Telemetrie.Dann der spannendste Bericht der Woche: Citizen Lab und Confiant dokumentieren unter dem Namen AdFection, wie kommerzielle Spyware über ganz normales Real-Time-Bidding ausgeliefert wurde. Die israelische Werbefirma Discover-Tech kaufte gezielt Werbeplätze, das JavaScript der Anzeige meldete sich beim Server, und nur bei passenden Zielen ging es weiter an Candirus Exploit-Infrastruktur. Mindestens 45 Geräte im Umfeld von Al Jazeera waren betroffen. Wichtig bleibt: ohne Browser-Exploit kein Zugriff, und die vollständige Kette konnten die Forscher nicht rekonstruieren.Zu den französischen Supermärkten, über die auf LinkedIn viel durcheinanderging: Die Angreifer haben nicht einfach die Kühlung ausgeschaltet, sondern die Abtauprogramme missbraucht, acht Stunden statt einer, bis zu 50 Grad. Rund 700 von 10.000 Märkten betroffen, Schäden bis 200.000 Euro pro Standort. Claroty hatte im August Schwachstellen in genau diesen Controllern beschrieben, sagt aber selbst, dass der tatsächliche Angriffsweg unbekannt ist. Auch nach dem Angriff standen hunderte dieser Oberflächen noch offen im Netz.Zum Schluss XBOW: eine vollständige Exploit-Kette gegen Chrome über V8, den WebP-Decoder und Crashpad, 250.000 Dollar Bounty. Die berühmten sechs Tage betreffen nur die letzte Phase, das Projekt lief seit Anfang des Jahres, und die erste Kette brauchte zwei Monate. Rund 40.000 Dollar Inferenzkosten. Eingesetzt wurden ausschließlich öffentlich verfügbare Modelle.Citizen Lab: AdFectionhttps://citizenlab.ca/2026/10/adfection-candiru-spyware-delivered-through-targeted-advertising/Confiant: technische Analyse zu Discover-Techhttps://www.confiant.com/news/adfection-discover-techBleepingComputer zur AdFection-Kettehttps://www.bleepingcomputer.com/news/security/zero-click-attacks-used-targeted-ads-to-deliver-candiru-spyware/CERT-FR: Kompromittierung von Kühlsteuerungenhttps://www.cert.ssi.gouv.fr/alerte/CERTFR-2026-ALE-014/Claroty Team82: Freeze the Controller, Defrost the Foodhttps://claroty.com/team82/research/freeze-the-controller-defrost-the-foodXBOW: Chrome Full-Chain in sechs Tagenhttps://xbow.com/blog/xbow-built-a-chrome-full-chain-exploitXBOW Labs: Zero to Calc in Six Days (technische Details)https://xbow.com/blog/zero-to-calc-chrome-full-chainMDR zum Angriff auf das digitale Rathaus Tangerhüttehttps://www.mdr.de/nachrichten/sachsen-anhalt/stendal/tangerhuette/cyberangriff-rathaus-kuenstliche-intelligenz-100.html

Folge 90 von Breach FM Flurfunk, und wenn wir jede Woche durchziehen, landet Folge 100 ziemlich genau zwischen Weihnachten und Silvester. Vorher noch ein kurzer Rant darüber, was der DMA mit MEINEM Google Maps angestellt hat, bei dem Max Imbiel mir die Zustimmung mal wieder konsequent verweigert.Max bringt die ukrainischen Drohnenangriffe auf drei Yandex-Rechenzentren innerhalb weniger Tage. In Sasovo stehen wohl zwei der drei Supercomputer, auf denen Yandex seine KI-Modelle trainiert. Danach ging der als automatisiert klassifizierte Traffic aus dem Yandex-Netz um über 99 Prozent runter, woraus auf LinkedIn und X binnen Stunden wurde, der russische Bot-Traffic sei abgeschaltet. Mein Problem damit: Ein Search-Crawler ist auch ein Bot. Wer sich den gesamten nicht-menschlichen Traffic aus Russland im Cloudflare Radar anschaut, sieht keine Trendlinie nach unten. Dazu die größere Frage, warum wir bei Desinformation so gern so tun, als wäre der Brand ohne die Brandbeschleuniger nicht längst da.Der NRW-Ermittlungserfolg gegen Qilin: LKA und ZAC haben die Gruppe monatelang infiltriert, bis zu den Rechnern der Täter. Als klar wurde, dass ein 28-jähriger Russe nach Japan in den Urlaub wollte, wurde er dort im Mai festgenommen und Anfang Oktober nach Deutschland überstellt, obwohl es kein bilaterales Auslieferungsabkommen gibt. Fast 4.000 betroffene Organisationen seit 2024, rund 150 in Deutschland. Ich vermische dabei live zwei Meldungen und muss mich selbst korrigieren, was die Überleitung zu den Lunar Moth Files erklärt, den geleakten Chatprotokollen der Silent Ransom Group.Zum Schluss AgentCorruption: Zenity Labss hat gezeigt, wie ein öffentlich erreichbarer Agent auf AWS Bedrock AgentCore per Prompt dazu gebracht wird, den Metadatendienst abzufragen und seine eigenen temporären Credentials herauszugeben. Über die viel zu weitreichende Standardrolle kamen die Forscher danach an andere Agenten, deren Container-Images, fremde Konversationen und den Secrets Manager. AWS hat zweimal nachgebessert und nennt das Verhalten trotzdem dokumentiert und erwartet. Dazu die 300 Dollar, die OpenAI für einen Sandbox Escape gezahlt hat, und die Frage, wie lange Responsible Disclosure das noch aushält.Zenity Labs: AgentCorruptionhttps://labs.zenity.io/p/agentcorruption-aws-bedrock-agentcoreEinordnung und AWS-Statement (CSO Online)https://www.csoonline.com/article/4232054/awss-repeated-problems-with-ai-agent-controls-illustrates-the-autonomous-agent-dilemma.htmlUnit 42 zu AgentCore-Isolationhttps://unit42.paloaltonetworks.com/amazon-bedrock-agentcore-research/Qilin-Festnahme: Statement von Innen- und Justizministerium NRWhttps://www.land.nrw/node/25664Qilin: Hintergrund zur Auslieferung aus Japan (heise)https://www.heise.de/news/Qilin-Mitglied-aus-Japan-nach-Deutschland-ausgeliefert-11433891.htmlDrohnenangriff auf Yandex Sasovo (Reuters via ThePrint)https://theprint.in/world/drones-hit-yandex-data-centre-in-first-major-attack-on-russian-data-hub/3065222/Zweiter Angriff in Kaluga (Meduza)https://meduza.io/en/news/2026/10/09/several-modules-of-yandex-s-data-center-in-russia-completely-knocked-out-by-ukrainian-drone-strikeCloudflare Radar: Bot-Traffic Russlandhttps://radar.cloudflare.com/ru

Comments

Download from Google Play

Download from App Store
 United States